
Article · Cybersécurité
SEEK : lire les hypothèses avant les performances d’une recherche chiffrée
SEEK limite le résultat à un bit de présence, mais sa portée dépend de la non-collusion, du modèle semi-honnête et des contrôles externes.
Une sortie volontairement limitée
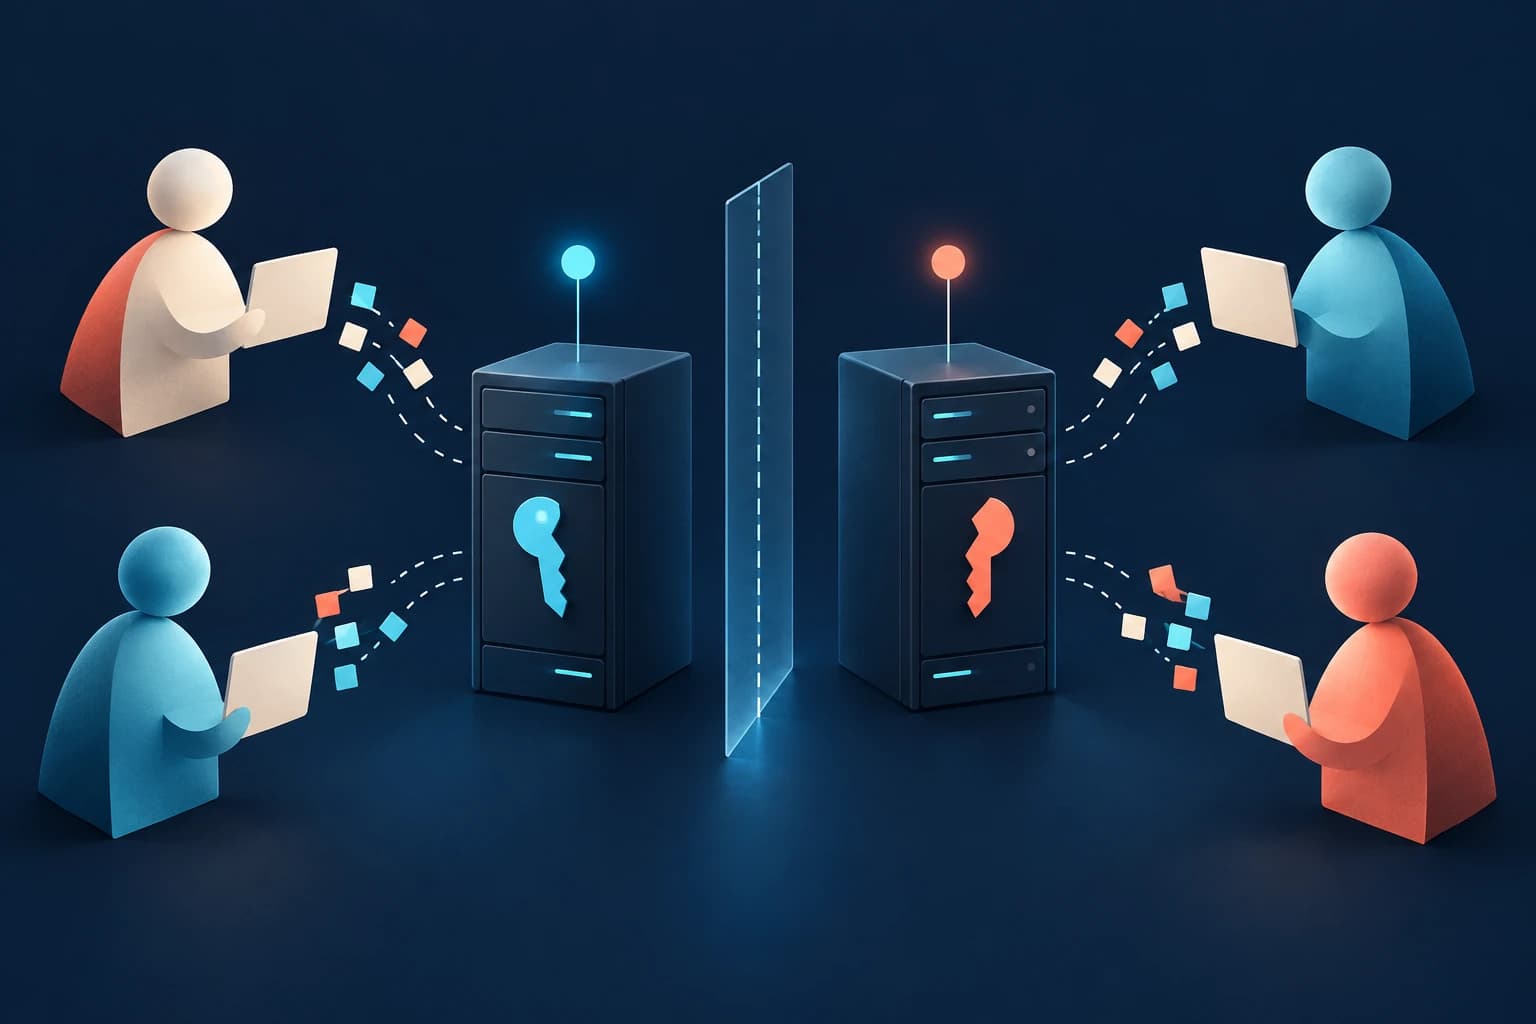
SEEK propose une recherche de mots-clés sur des messages chiffrés. Son architecture combine un chiffrement homomorphe BFV, une fragmentation des messages et du calcul à deux parties. La sortie destinée au fournisseur du motif recherché est un bit indiquant la présence ou l’absence dans le corpus, sans fournir directement les positions ni le nombre de correspondances.
Cette restriction réduit ce qu’une requête révèle. Elle ne fait pas disparaître toutes les informations observables : le modèle de sécurité énumère des métadonnées publiques et le résultat lui-même transmet une information.
Qui détient quoi ?
Le protocole distingue expéditeur, destinataire, fournisseur cloud et fournisseur de motifs. Le destinataire conserve sa clé complète ; les deux autres parties de recherche détiennent des parts additives et participent au décodage sélectionné.
Le texte officiel suppose que les serveurs sont semi-honnêtes et ne collaborent pas. Il suppose également l’absence de collusion du destinataire avec eux. Une analyse dans ce modèle ne couvre pas automatiquement des participants arbitrairement malveillants ou une coalition disposant des parts nécessaires.
Les garanties ont une frontière fonctionnelle
La recherche décrite traite les mots-clés littéraux avec insensibilité à la casse ASCII. Elle ne détecte pas leur sens caché derrière des codes ou un autre encodage préalable. Les contrôles de cohérence au démarrage portent sur la configuration acceptée avant la recherche.
Le papier laisse à une couche de messagerie complémentaire l’authentification, l’intégrité, la protection contre le rejeu, l’évolution des clés et la sécurité après compromission. Les autorisations, limites de requêtes et journaux d’audit sont également des contrôles externes. Il serait donc incorrect de présenter SEEK seul comme une messagerie complète et validée pour un déploiement.
Lire le coût sur tout le parcours
Le prototype distingue installation, prétraitement et phase en ligne. Pour le scénario d’une semaine étudié, le prétraitement sérialisé représente 67,76 secondes de calcul et 622,72 Mo de charge échangée. Ce coût ne doit pas être effacé par un chiffre portant uniquement sur la corrélation homomorphe.
De même, l’absence d’erreurs dans les tests rapportés concerne les cas et paramètres évalués. Elle n’établit pas une garantie générale contre tous les défauts d’implémentation.
Ce que cette lecture apporte
Pour examiner un protocole similaire, dresser d’abord une table des acteurs, clés, coalitions admises, informations révélées et coûts hors ligne/en ligne. On peut alors vérifier si le déploiement envisagé respecte les hypothèses du résultat théorique.
Cette analyse documentaire ne remplace pas un audit cryptographique. La section officielle du modèle de menace a été consultée intégralement pour compléter la coupure locale ; les preuves de sécurité en annexe ne sont pas attestées comme lues.
Source et statut
Source principale : SEEK: Secure and Efficient Encrypted Keyword Search For Privacy-Preserving Messaging Protocols, prépublication ArXiv 2609.18459v1 · PDF. Les résultats rapportés sont ceux des auteurs ; les conseils de méthode sont une interprétation éditoriale. Publication éditoriale, sans reproduction expérimentale dans cette session.
Compléments officiels effectivement consultés : 3. Protocol Architecture and Threat Model. Lecture partielle ; voir les passages et limites consignés dans la frontmatter.