
Article · Cybersécurité
Passkeys : comprendre la connexion sans promesse magique
Clé publique, vérification locale, synchronisation et limites : ce que les passkeys changent réellement.
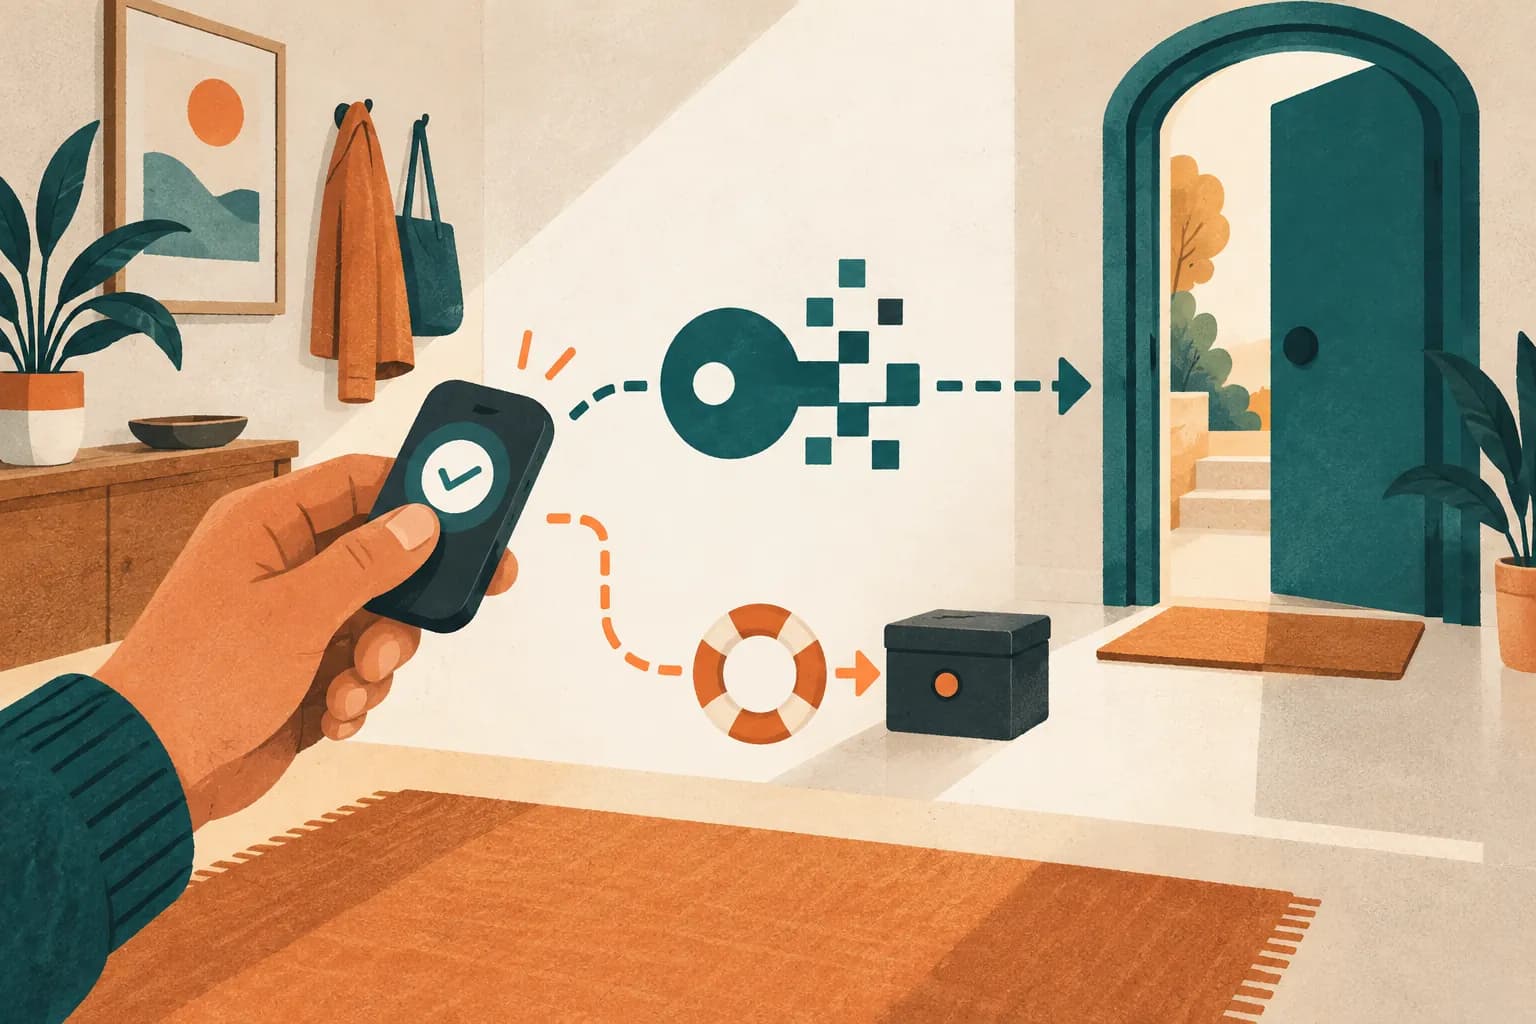
Le principe : prouver sans envoyer le secret
Lors de l’inscription, l’appareil crée une paire de clés. Le serveur conserve la clé publique ; la clé privée reste dans l’authentificateur selon les propriétés du système. À la connexion, le serveur envoie un défi et l’appareil signe ce défi après une vérification locale, comme un code d’appareil ou une biométrie.
La spécification WebAuthn du W3C décrit ce protocole et le lien avec l’origine du site. Ce lien rend plus difficile la réutilisation d’une preuve sur un domaine de phishing, mais il ne rend pas l’utilisateur invulnérable à toutes les attaques.
Ce que cela ne garantit pas
Le mot « passkey » recouvre des authentificateurs différents. Certains synchronisent des identifiants entre appareils ; d’autres reposent davantage sur un matériel local. L’OWASP Authentication Cheat Sheet rappelle qu’il ne faut pas supposer qu’une clé est toujours matérielle, non exportable ou identique selon la plateforme.
La récupération reste une décision produit. Si l’utilisateur perd tous ses appareils, un mécanisme de secours est nécessaire ; s’il est trop faible, il devient la véritable porte d’entrée. Documentez son niveau de preuve et les alertes envoyées.
Intégrer sans casser le parcours
Affichez clairement le domaine et le compte concernés. Prévoyez un second appareil ou une procédure de récupération testée. N’imposez pas un vocabulaire mystérieux : expliquez ce qui est enregistré, ce qui est synchronisé et comment retirer un appareil.
Testez l’inscription, la connexion, l’annulation, le changement de compte et la perte de l’appareil. Vérifiez aussi qu’un défi expiré ou réutilisé est refusé. La sécurité est un protocole et une expérience ; l’un sans l’autre crée des contournements.
La bonne question
Ne demandez pas si une passkey est « inviolable ». Demandez quel risque elle réduit, quelle récupération elle autorise et quelle preuve votre service peut réellement vérifier. Commencez par reconnaître un message de phishing, puis documentez vos choix d’authentification.
Sources et limites
Sources vérifiées le 21 septembre 2026 : WebAuthn W3C et OWASP Authentication. L’article ne compare aucun fournisseur de passkeys.